
حریم خصوصی در هوش مصنوعی محلی؛ چه دادهای روی دستگاه میماند؟
فهرست مطالب
- «محلی» دقیقاً به کدام بخش اشاره میکند؟
- مسیر داده را در پنج لایه دنبال کنید
- چکلیست پیش از واردکردن فایل یا متن حساس
- چگونه اتصال شبکه را بدون نتیجهگیری عجولانه ببینیم؟
- مسیر مناسب را براساس نوع کار انتخاب کنید
- اجرای محلی چه خطرهایی را حل نمیکند؟
- یک مثال تصمیمگیری کوتاه
- این راهنما درباره HSTOCK AI HUB چه میگوید؟
- آیا برای حریم خصوصی به سرور نیاز داریم؟
- جمعبندی
اجرای محلی فقط زمانی به کاهش ارسال داده کمک میکند که درخواست شما واقعاً به موتور و مدل روی همان دستگاه یا شبکهٔ تحت کنترل شما برسد. وجود فایل مدل روی دیسک، نصب یک برنامهٔ دسکتاپ یا خاموشکردن موقت اینترنت بهتنهایی ثابت نمیکند هیچ بخش دیگری با وب، API یا سرویس ابری ارتباط ندارد. مسیر مدل، ابزارهای فعال، محل ذخیرهٔ گفتگو و اتصالهای شبکه را جدا بررسی کنید.
مرز این راهنما: منابع رسمی Ollama، Microsoft و OWASP در ۸ نوامبر ۲۰۲۶ بررسی شدند. هیچ برنامه یا مدل برای این مقاله اجرا و هیچ ترافیک شبکهای ثبت نشد. نسخهٔ عمومی ثبتشدهٔ HSTOCK AI HUB برابر ۰٫۷۳٫۳۹ است؛ سورس پیشانتشار ۰٫۷۳٫۶۲ و تصویر آرشیوی ۰٫۶۷٫۱ شواهد جدا هستند. این مقاله تضمین نمیکند داده در هیچ نسخه یا ترکیبی از ابزارها از دستگاه خارج نمیشود.
«محلی» دقیقاً به کدام بخش اشاره میکند؟
| عبارت | معنی قابلبررسی | چیزی که ثابت نمیکند |
|---|---|---|
| فایل مدل محلی | وزنها یا فایلهای مدل روی دیسک دستگاه موجودند. | رابط کاربری حتماً همان فایل را اجرا میکند یا هیچ ابزار آنلاینی فعال نیست. |
| موتور محلی | فرایند استنتاج مانند Ollama یا llama.cpp روی همان دستگاه اجرا میشود. | برنامهٔ میزبان، افزونه، جستوجوی وب، بهروزرسانی یا اعتبارسنجی هیچ اتصال دیگری ندارد. |
| API محلی | برنامه به نشانی loopback مانند 127.0.0.1 یا localhost درخواست میفرستد. | سرویس محلی بعداً به مدل ابری، proxy یا ابزار وب متصل نمیشود. |
| مدل ابری | درخواست برای استنتاج به زیرساخت ارائهدهنده فرستاده میشود. | شرایط نگهداری، آموزش یا حذف داده در همهٔ ارائهدهندگان یکسان است. |
| مسیر ترکیبی | بخشی محلی است، اما جستوجو، ابزار، ذخیرهسازی یا مدل دیگری آنلاین است. | تمام درخواست یا تمام فایل روی دستگاه میماند. |
مستند رسمی API در Ollama مسیر مدل محلی و مدل cloud را جدا معرفی میکند. در مستند Ollama Cloud نیز فراخوانی مدل ابری با API key و نشانی اینترنتی توضیح داده شده است. این جداسازی یک نمونهٔ روشن از تفاوت موتور محلی و سرویس ابری است؛ رفتار برنامه یا موتور دیگری را ثابت نمیکند.
مسیر داده را در پنج لایه دنبال کنید
- رابط کاربری: متن، فایل یا تصویر را کجا وارد میکنید؟ آیا گزینهٔ مدل و ابزار فعال دیده میشود؟
- موتور و مدل: نام دقیق موتور، مدل و نوع محلی یا ابری آن چیست؟ «نام خانواده» کافی نیست؛ بعضی محصولات هر دو مسیر را ارائه میکنند.
- ابزارهای جانبی: جستوجوی وب، افزونه، connector، OCR آنلاین، ذخیرهٔ ابری یا API خارجی فعال است؟ هر ابزار میتواند مسیر دادهٔ جدا داشته باشد.
- ذخیرهسازی: گفتگو، فایل موقت، log و خروجی در کدام پوشه یا حساب ذخیره میشوند؟ همگامسازی پوشه با فضای ابری را نیز بررسی کنید.
- سیستم و شبکه: چه فرایندی اتصال دارد، سرویس روی کدام نشانی گوش میدهد و چه کسی در شبکه به آن دسترسی دارد؟ محلیبودن استنتاج، امنیت حساب Windows یا شبکه را جایگزین نمیکند.

چکلیست پیش از واردکردن فایل یا متن حساس
- داده را دستهبندی کنید: عمومی، داخلی، شخصی، مالی، پزشکی، حقوقی یا دارای رمز و کلید؟ برای دادهای که اجازه پردازش آن را ندارید، انتخاب مدل مسئله را حل نمیکند.
- مدل دقیق را ببینید: برچسب Local یا Cloud، نام ارائهدهنده و نشانی endpoint را از مستند همان نسخه بررسی کنید.
- ابزارها را کمینه کنید: برای آزمون پایه، جستوجوی وب، connector و افزونهٔ غیرضروری را استفاده نکنید. نبود دکمه یا خاموشبودن ظاهری، جای مستند و بررسی شبکه را نمیگیرد.
- داده را پاکسازی کنید: نام، شماره تماس، شناسه، رمز، token، کلید API و بخشهای غیرضروری سند را حذف یا جایگزین کنید.
- سیاست نگهداری را بخوانید: برای مسیر ابری، شرایط ثبت prompt، پاسخ، metadata، حذف و استفاده برای آموزش را از خود ارائهدهنده بخوانید.
- محل فایل و log را مشخص کنید: پوشهٔ موقت، تاریخچه گفتگو، backup و همگامسازی خودکار میتوانند نسخه دیگری از داده بسازند.
- دسترسی دستگاه را محدود کنید: حساب مشترک، پوشهٔ بدون مجوز مناسب یا سرویس محلیِ باز روی شبکه، مزیت محلیبودن را کم میکند.
- یک نمونهٔ غیرحساس را اول امتحان کنید: مسیر را با متن ساختگی بررسی کنید؛ سند واقعی را برای آزمون اولیه وارد نکنید.
راهنمای OWASP درباره افشای اطلاعات حساس بر پاکسازی داده، کنترل دسترسی و شفافیت درباره استفاده و نگهداری اطلاعات تأکید میکند. دستور سیستمی مانند «اطلاعات محرمانه را نشان نده» یک کنترل کامل نیست؛ متن دستور ممکن است رعایت نشود یا با ورودی مخرب دور زده شود.
چگونه اتصال شبکه را بدون نتیجهگیری عجولانه ببینیم؟
در Windows، فرمان زیر اتصالهای TCP برقرار را فهرست میکند:
Get-NetTCPConnection -State Establishedمستند Microsoft برای Get-NetTCPConnection میگوید این فرمان نشانی محلی و راهدور، پورت، وضعیت و شناسهٔ فرایند را نشان میدهد. این خروجی محتوای تبادلشده را نشان نمیدهد و نبود اتصال در یک لحظه نیز تضمین نمیکند برنامه بعداً همگامسازی یا بهروزرسانی نمیکند. برای تحلیل سازمانی، بررسی باید با سیاست امنیت، log مجاز و مسئول شبکه هماهنگ باشد؛ firewall را صرفاً برای آزمون خاموش نکنید.
در نمونهٔ Ollama، FAQ رسمی میگوید سرویس بهطور پیشفرض روی 127.0.0.1:11434 bind میشود و قابلیتهای cloud و web search را میتوان در خود Ollama غیرفعال کرد. همین مستند روشهای expose کردن سرویس روی شبکه و proxy را هم توضیح میدهد. بنابراین تنظیم پیشفرض یک موتور را به برنامه میزبان یا پیکربندی سازمانی تعمیم ندهید.
مسیر مناسب را براساس نوع کار انتخاب کنید
| کار | مسیر شروع منطقی | کنترل مهم |
|---|---|---|
| بازنویسی متن عمومی | محلی یا ابری؛ براساس کیفیت، هزینه و دسترسی | اطلاعات شخصی را بیدلیل اضافه نکنید. |
| خلاصهکردن سند داخلی | موتور و مدل محلیِ تأییدشده یا سرویس ابریِ مصوب سازمان | مجوز پردازش، تاریخچه، فایل موقت و backup |
| پرسش درباره خبر یا قیمت روز | مسیر وب یا منبع بهروز لازم است. | عبور پرسش از سرویس آنلاین و اعتبار منبع |
| کار با پرونده پزشکی یا حقوقی | فقط مسیر مصوب با حداقل داده لازم | قانون، رضایت، کنترل دسترسی و بازبینی انسانی |
| دستیار چندکاربره داخل شرکت | سرویس محلی یا on-premise با مدیریت متمرکز | احراز هویت، جداسازی کاربران، log، backup و دسترسی شبکه |
اجرای محلی چه خطرهایی را حل نمیکند؟
- بدافزار، دسترسی غیرمجاز به حساب کاربر یا سرقت دستگاه
- همگامشدن پوشه گفتگو یا خروجی با backup ابری
- بازبودن API محلی روی شبکه بدون احراز هویت و محدودیت دسترسی
- افشای داده در پاسخ به کاربر دیگری یا از طریق ابزار و افزونه
- خطای مدل، ساختن اطلاعات نادرست یا نمایش بخشی از سند در پاسخ
- مجوز نامناسب مدل یا نداشتن اجازه استفاده از سند ورودی
یک مثال تصمیمگیری کوتاه
فرض کنید میخواهید یک قرارداد داخلی را خلاصه کنید. ابتدا یک نسخه ساختگی با همان ساختار بسازید. نام موتور و مدل را ثبت کنید، مسیر Local/Cloud را از مستند همان نسخه بخوانید، ابزار وب را وارد کار نکنید و محل ذخیرهٔ گفتگو و فایل موقت را مشخص کنید. اتصالهای فرایند را هنگام همان آزمون ببینید. اگر هنوز endpoint، log یا سیاست نگهداری نامعلوم است، سند واقعی را وارد نکنید. «پاسخ گرفتن بدون اینترنت» فقط یکی از شواهد است، نه تأیید کامل حریم خصوصی.
این راهنما درباره HSTOCK AI HUB چه میگوید؟
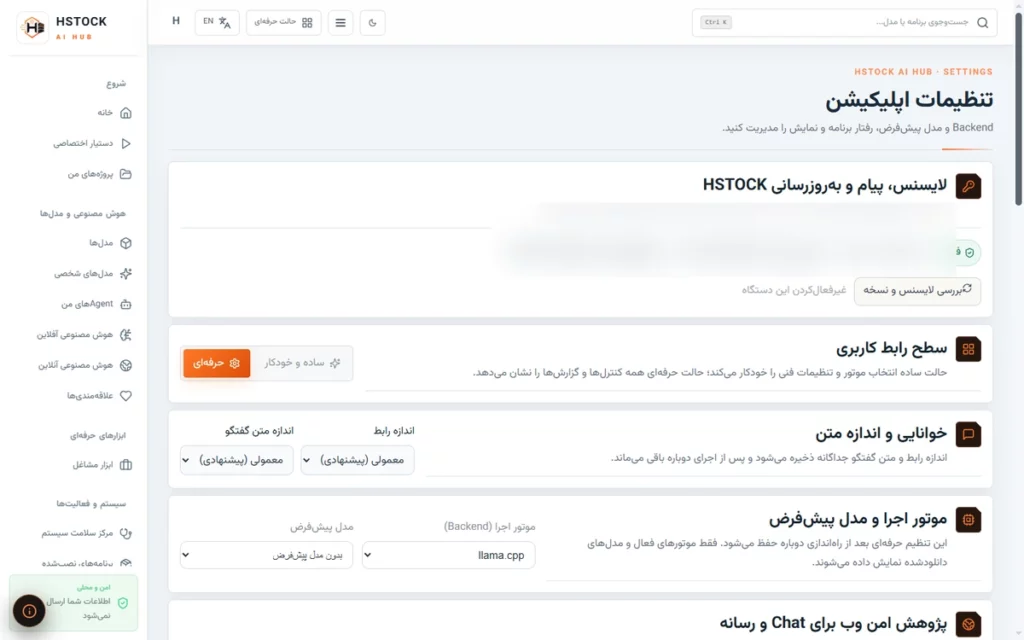
HSTOCK AI HUB مسیرهای محلی و آنلاین را در مطالب موجود جدا معرفی کرده است، اما این مقاله هیچ کنترل شبکه یا تنظیم حریم خصوصی نسخهٔ عمومی ۰٫۷۳٫۳۹ را اجرا نکرده است. تصویر تنظیمات مربوط به ۰٫۶۷٫۱ است و مشاهدهٔ ایستای سورس پیشانتشار ۰٫۷۳٫۶۲ با رفتار نسخه عمومی برابر نیست. برای آمادهسازی موتور و مدل، راهنمای دانلود هوش مصنوعی آفلاین در Windows و برای مسیر مستقل موتور، آموزش نصب Ollama را جدا بخوانید.
آیا برای حریم خصوصی به سرور نیاز داریم؟
برای یک کاربر و مدل سبک، رایانه شخصی میتواند کافی باشد و سرور شرط حفظ حریم خصوصی نیست. در سازمانی که چند کاربر، نگهداری متمرکز، سطح دسترسی و backup کنترلشده میخواهد، زیرساخت داخلی میتواند مدیریت را سادهتر کند؛ اما خود سرور نیز باید احراز هویت، تفکیک دسترسی، رمزگذاری، ثبت رویداد و نگهداری امن داشته باشد. برای بررسی گزینههای رکمونت میتوانید دستهٔ سرورهای HP را ببینید، ولی سازگاری GPU، RAM، پاور، خنککاری و نرمافزار باید برای بار واقعی سنجیده شود.
جمعبندی
محلیبودن یک ویژگی تککلمهای نیست. فایل، موتور، endpoint، ابزار وب، فضای ذخیرهسازی و شبکه را جدا بررسی کنید. داده را پیش از ورود پاکسازی کنید و برای اطلاعات حساس فقط به نام «آفلاین» یا یک بار قطعکردن اینترنت تکیه نکنید. اگر مسیر داده یا سیاست نگهداری روشن نیست، از نمونهٔ ساختگی شروع کنید و داده واقعی را تا رفع ابهام وارد نکنید.
دیدگاهها
هنوز دیدگاهی ثبت نشده است. اولین نفر باشید.